Inteligência artificial · · 3 min de leitura
Sua IA cresce, mas a segurança fica para trás
A maioria das empresas usa inteligência artificial sem controle formal. Pesquisa mostra que governança de IA para empresas é urgente, mas 52% ainda estão
São nove da manhã e o gerente de TI recebe uma ligação do chefe. A IA que a empresa começou a usar semana passada acaba de tomar uma decisão errada, e ninguém sabe explicar por quê. Não tem documentação, não tem controle, não tem nada. Virou uma caixa preta.
Esse cenário está virando realidade em muitas empresas. Segundo pesquisa da [KPMG](https://itforum.com.br/noticias/ia-avanca-mais-rapido-que-a-governanca/), mais da metade das organizações ainda não tem governança de IA para empresas estruturada. A tecnologia avança rápido demais, mas a segurança e o controle ficam para trás.
Os números são preocupantes. Apenas 23% dos profissionais ouvidos dizem que sua empresa tem uma estrutura formalizada de governança de IA. Outros 52% ainda estão discutindo como fazer isso. E tem mais: 59% não sabem nem listar onde e como a IA está sendo usada dentro da empresa. É como ter dinheiro na conta e não saber quanto.
Por que a governança de IA para empresas importa
Pense numa situação real. A IA nega um crédito a um cliente, mas ninguém consegue explicar o motivo. Ou ela toma uma decisão que prejudica alguém. Sem governança de IA para empresas, você não tem como responder, não tem como corrigir, não tem como confiar.
A pesquisa mostra que 35% das empresas não confiam na IA para decisões importantes. Apenas 6% confiam plenamente, mesmo com controles. E 51% nunca mapearam os riscos específicos: vieses (quando a IA discrimina sem querer), alucinações (quando inventa informação), segurança dos dados, privacidade.
Quem trabalha com risco e compliance sabe: sem controle, não tem escala. Quanto mais a IA participa de processos críticos, mais você precisa de transparência e supervisão. Não dá para crescer sem confiar.
O que falta nas empresas
Outro dado chama atenção: 57% das empresas ainda testam controles internos manualmente, sem ajuda de IA. Ou seja, enquanto usam IA para vender e decidir, não usam IA para verificar se tudo está certo. É como dirigir sem espelho retrovisor.
As áreas de governança, risco e compliance não estão envolvidas desde o começo. A IA chega pronta, já funcionando, e aí vem a pergunta: e agora, como a gente controla isso?
O que muda para quem usa o Mind7
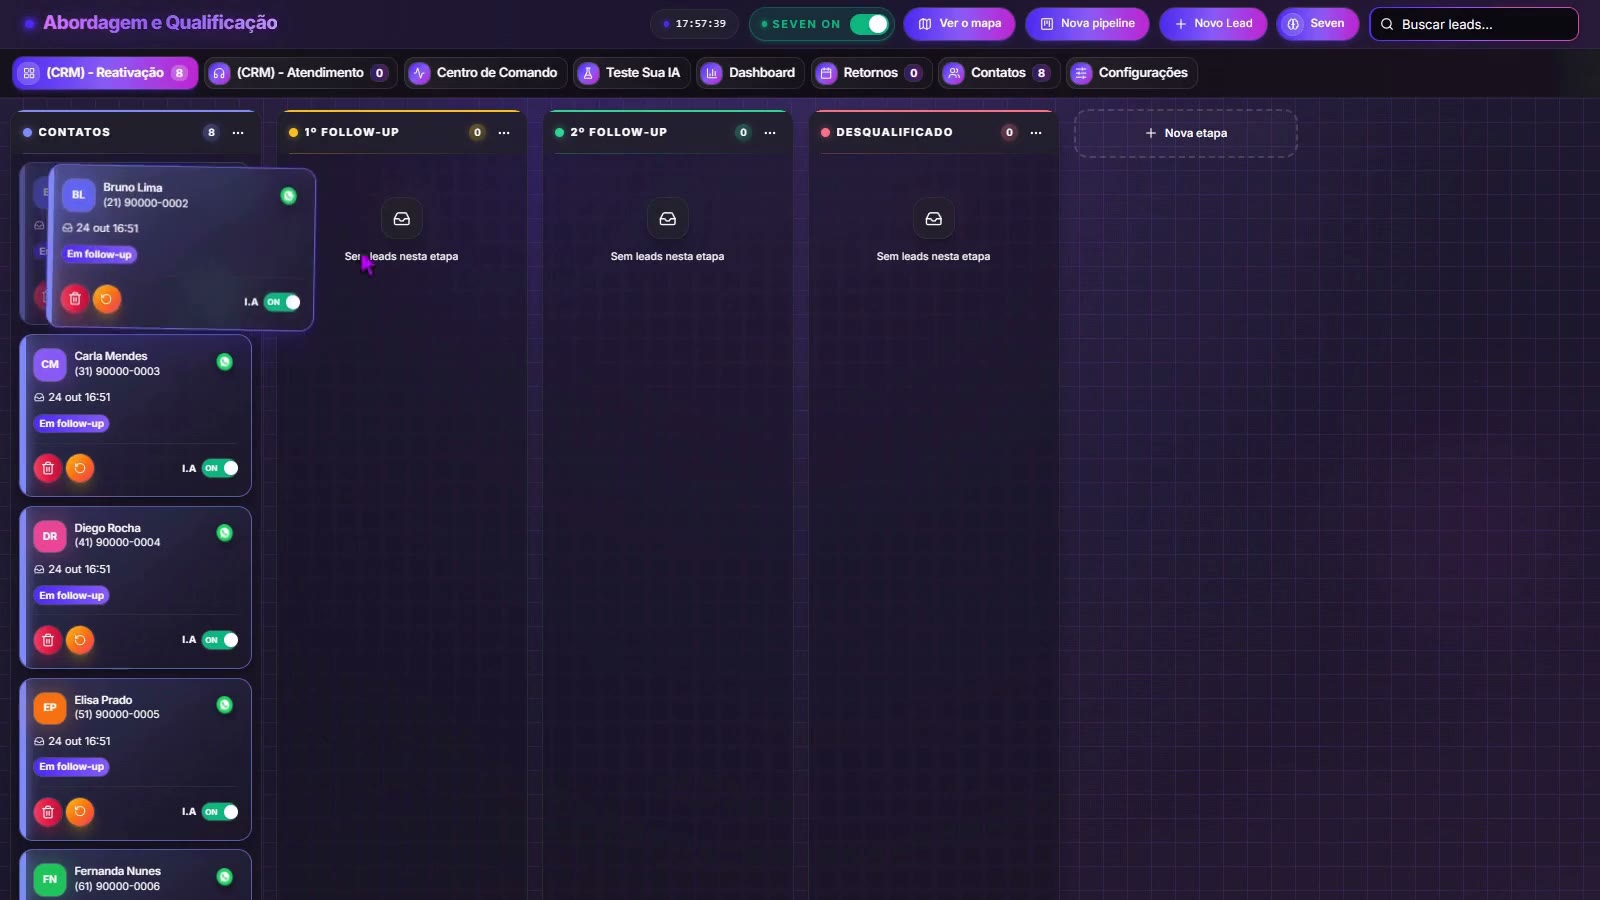
Quem trabalha com IA e quer escalar precisa pensar nisso desde o início. No Mind7, a gente já estrutura as coisas de um jeito que você consegue acompanhar. O Centro de Comando mostra tudo que a IA fez, ao vivo. Cada contato fica numa etapa clara, com regras que você define. Dá pra ligar e desligar a IA a qualquer hora. E tem mais: você conversa com a IA antes do cliente falar com ela, no Teste Sua IA, pra ver como ela se comporta.
Pra quem quer começar uma profissão com IA, essa é a hora de aprender. Empresas vão precisar de gente que saiba estruturar governança de IA para empresas. É um mercado novo e em crescimento.
O recado é claro: não dá para usar IA sem pensar em controle. Quanto antes você estrutura isso, mais seguro você cresce.
Fonte da notícia: IT Forum
Perguntas frequentes
O que é governança de IA?
É o conjunto de regras, controles e responsabilidades que você estabelece para usar IA com segurança. Significa saber onde a IA está sendo usada, como ela decide, quem é responsável e como você a monitora.
Por que a maioria das empresas não tem governança de IA?
Porque a IA cresce mais rápido que a capacidade das empresas de estruturar controles. A tecnologia chega pronta e funcionando, e aí vem a dúvida: como a gente governa isso?
Qual é o risco de não ter governança de IA?
Sem controle, você não consegue explicar decisões da IA, não consegue corrigir erros, não consegue confiar nela para processos críticos e fica exposto a riscos legais e de reputação.
Como começar a estruturar governança de IA na minha empresa?
Comece mapeando onde a IA está sendo usada, defina responsabilidades claras, estabeleça testes e monitoramento, e envolva as áreas de risco e compliance desde o início.